8桁パスワードは危険?瞬時に破られる現実と2026年の防衛策
「英数字を混ぜた8桁のパスワードを設定しているから大丈夫」と考えているなら、今すぐ見直しが必要です。かつてセキュリティの標準とされた「8文字・英数字混在」というルールは、攻撃者の計算環境が劇的な進化を遂げた現在、安全神話が完全に崩壊しています。
サイバー攻撃の現場では、高性能なGPUやクラウドクラッキング環境の低コスト化により、8桁程度の文字列であれば数秒から数分で特定されるケースが急増しています。総務省やデジタル庁、米国国立標準技術研究所(NIST)が警告する最新の脅威実態と、個人が講じるべき具体的な防衛策を解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:8桁パスワードは英数字や記号を組み合わせても、最新の攻撃環境では数秒〜数時間以内で解読されるリスクがある。
- 要点2:国際的なセキュリティ基準では「最低12桁以上、推奨16桁以上」へと移行しており、桁数こそが防御の決定打となる。
- 要点3:強固な文字列作成に加え、パスワードマネージャーの導入と2段階認証設定の併用が不正アクセス防止の必須条件である。
【解読時間の実態】8文字パスワードの危険性|英数字記号の組み合わせ別データ検証
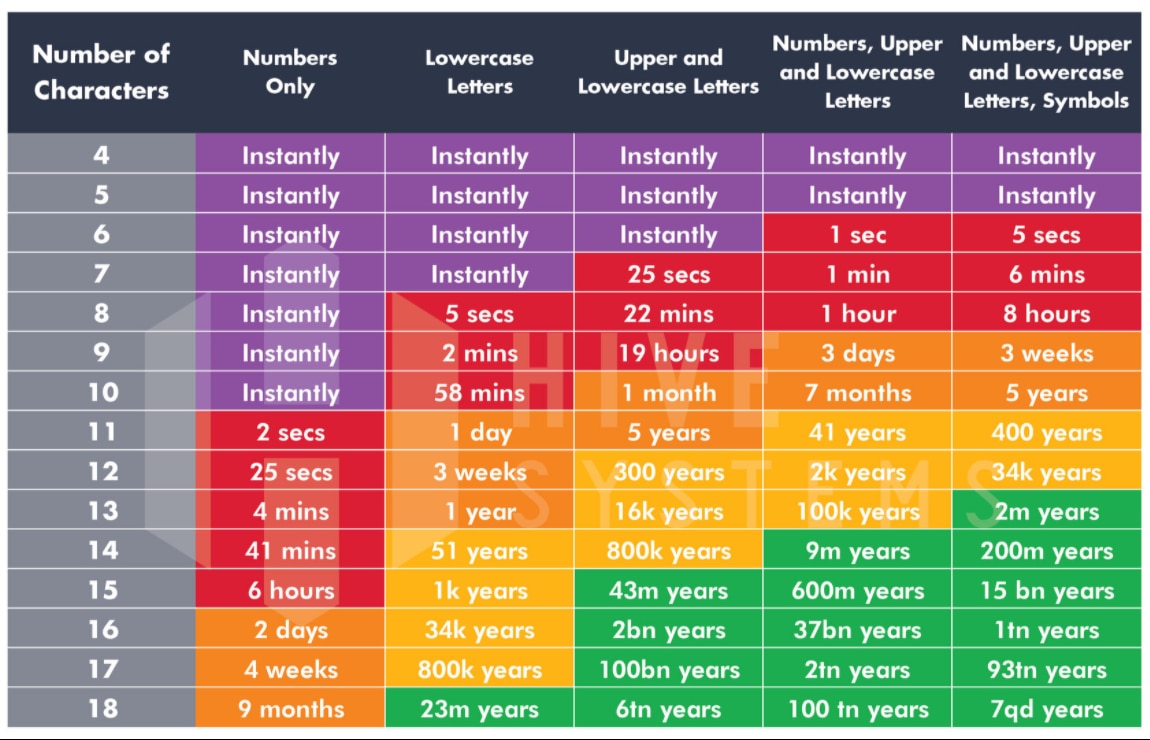
パスワード破りの代表格である総当たり攻撃ブルートフォースは、あらゆる文字列のパターンを機械的に試行する手法です。攻撃者が利用する専用マシンの演算能力向上に伴い、8桁パスワード解読時間は過去と比べて桁違いに短縮されています。
文字列の組み合わせによって解読の難易度はどのように変化するのか、専門機関の検証データをもとに比較検証します。
| 文字列の構成パターン | 8桁の推定解読時間 | 12桁の推定解読時間 | 編集部の見解・安全性評価 |
|---|---|---|---|
| 数字のみ(0〜9) | 瞬時(1秒未満) | 約1秒〜数秒 | 極めて危険。PINコード以外で使用不可 |
| 英小文字のみ(a〜z) | 数秒以内 | 約3週間〜2カ月 | 即座に突破されるレベル |
| 英大小文字混在(a〜z、A〜Z) | 約20分〜数時間 | 約2,000年〜3,000年 | 8桁では防御壁として完全に不十分 |
| 英数字+記号の組み合わせ | 約6時間〜数日 | 約3万年〜10万年以上 | 8文字パスワード危険性を回避するには12桁以上が必須 |
表から明らかな通り、記号や大文字を複雑に混ぜたとしても、8桁という長さ自体が攻撃者にとって計算処理の許容範囲内に収まってしまいます。1秒間に数百億回以上の計算を実行できる専用環境の前では、8文字の組み合わせ総数はわずかな時間で網羅されてしまうのが現実です。

【2026年最新セキュリティ基準】なぜ「8桁」はもはや安全圏ではないのか?
セキュリティ指針の国際標準であるNIST(SP 800-63B)をはじめ、各国のサイバーセキュリティ機関が提示するガイドラインは大きく刷新されています。過去に推奨されていた「英数字記号を含む8文字以上」という基準は完全に過去のものとなり、パスワード桁数推奨は「最低でも12文字以上、重要アカウントでは16文字以上」がグローバルスタンダードとなりました。
背景にあるのは、生成AI技術や分散型クラッキングツールの一般化です。漏洩したハッシュ化データから元のパスワードを復元する攻撃速度が飛躍的に上がったため、2026年最新セキュリティ基準において8桁設定を放置することは、鍵のかかっていないドアを放置するのと同義とみなされています。
主要なオンラインバンキングやECサイトでも、新規登録時の最低文字数を10桁〜12桁へ引き上げる動きが急速に広がっています。
【実態検証】利用者の生の声と現場目線で見えたパスワード管理のリアル
ネット上のコミュニティやSNS、知恵袋の相談事例を検証すると、依然として多くのユーザーが8桁パスワードを使い続けている実態が浮かび上がります。
「複数のサービスで同じ8文字を使い回している」「サービスごとに記号を1つ変えるだけで済ませていた」という声が目立ち、中には「8文字以上と書いてあったから、ちょうど8文字で作っていた」というユーザーも少なくありません。多くの人が設定フォームの「8文字以上」という下限値を「十分な長さ」と誤認している構造が伺えます。
一方で、不正ログイン被害に遭ったユーザーの手記には「ある日突然SNSから締め出され、見知らぬIPから大量のスパムが送信されていた」「身に覚えのない高額決済通知が届いて初めて使い回しの恐ろしさを知った」といった切実な告白が綴られています。被害者の多くは、パスワード安全性チェックを一度も実施していなかったと振り返っています。
一般に知られていない盲点とネットの誤解|「定期変更」が招く逆効果
セキュリティに関する常識の中で、最も根強い誤解が「パスワードは定期的に変更すべき」という古いルールです。
総務省のセキュリティガイドラインでも明記されている通り、定期変更を強制すると人間は記憶しやすい安易な文字列を選びがちになり、かえって危険度が増すことが行動心理学や情報科学の研究で実証されています。末尾の数字を「1→2→3」と連番で変えたり、季節の名前を付け替えたりするパターンは、攻撃者側の辞書攻撃スクリプトにとって格好の標的となります。
現代の防御において重要なのは、「頻繁に変えること」ではなく、「初期設定の段階で解読不能な長さと複雑さを持たせ、漏洩の兆候がない限り強固なまま維持すること」です。
【実践編】覚えやすいパスワード作り方とパスワード生成ツールの賢い使い分け
12桁〜16桁以上の長いパスワードを自力で記憶するのは容易ではありません。そこで活用したいのが、意味のない英数字を自動作成するパスワード生成ツールと、人間が記憶できる「パスフレーズ方式」の使い分けです。
マスターパスワードなど、どうしても人間が記憶しなければならないアカウントには覚えやすいパスワード作り方として「パスフレーズ(単語の組み合わせ)」が有効です。
例えば、無関係な複数の日本語や英単語を組み合わせ、「AoZora-Coffee-Tsubame#2026」のように設定します。文字数が20文字を超えれば、ブルートフォース攻撃による解読時間は天文学的な年数となり、突破は事実上不可能になります。
一方、日常的に利用する何十ものWebサービスに対しては、自力で暗記しようとせず、信頼性の高いパスワードマネージャーおすすめアプリ(1Password、Bitwarden、各種ブラウザの公式キーチェーン機能など)に完全ランダムな文字列を生成・保管させる運用が最も合理的です。

【プロの結論】情報漏洩から身を守るためのセキュリティ強化対策と判断基準
パスワード単体での防御には限界があります。真に堅牢な環境を構築するためには、複合的なセキュリティ強化対策を講じることが不可欠です。
最優先すべきは、スマートフォンアプリやハードウェアキーを利用した2段階認証設定(多要素認証 / MFA)の有効化です。仮にパスワードが突破されたとしても、手元のデバイスによる承認がなければログインを阻止できます。
また、近年対応が進む「パスキー(Passkeys)」への移行も強力な選択肢です。パスキーは生体認証を活用し、パスワードそのものをネットワーク上に送信しない仕組みのため、フィッシング詐欺や総当たり攻撃を根本から無効化します。
【プロの結論】おすすめできる運用・危険な運用の判断基準
- 安全な運用:16桁以上のランダム文字列を生成ツールで作成+パスワードマネージャー保管+2段階認証(認証アプリまたはパスキー)を設定している。
- 見直すべき危険な運用:8〜10桁のパスワードを複数サイトで使い回している、紙のメモやスマホのプレーンテキストに平文で保存している、SMS認証のみに依存している。
【8 桁 パスワード】に関するよくある質問(FAQ)
Q1:大文字・小文字・数字・記号をすべて使った8桁なら安全ですか?
A1:安全とは言えません。全種類の文字を組み合わせても、8桁では専用の計算機を使えば数時間から数日程度で解読されるリスクがあります。文字の種類を増やすよりも、桁数を12桁以上に伸ばす方がセキュリティ強度は圧倒的に高まります。
Q2:すでに設定している8桁のパスワードは今すぐ変更すべきですか?
A2:特にGoogleアカウント、Apple ID、主要なメールアドレス、オンラインバンキング、ECサイトなどの重要サービスについては、速やかに12〜16桁以上の強力な文字列へ変更し、2段階認証を設定することを強く推奨します。
Q3:パスワード生成ツールで作ったランダムな文字列を忘れたらどうすればいいですか?
A3:ランダムなパスワードは自力で記憶するのではなく、専用のパスワードマネージャーに保管して運用します。マスターパスワード1つ、または生体認証のみを覚えておけば、すべての複雑なパスワードを安全かつ自動で入力可能です。
まとめ:2026年を生き抜くパスワード管理の最適解
「8桁パスワード」はもはや安全の基準ではなく、不正アクセスの標的になり得る脆弱な設定と認識を改める必要があります。サイバー攻撃の手法が日々高度化する中、個人の資産やプライバシーを守る境界線は「桁数の長さ」と「多要素認証」にあります。
まずは現在利用している主要サービスのアカウント設定を開き、安全性の低い8桁パスワードを長大でユニークな文字列へと更新することから、確実な自己防衛を始めてください。 (出典: 8 桁 パスワード(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
